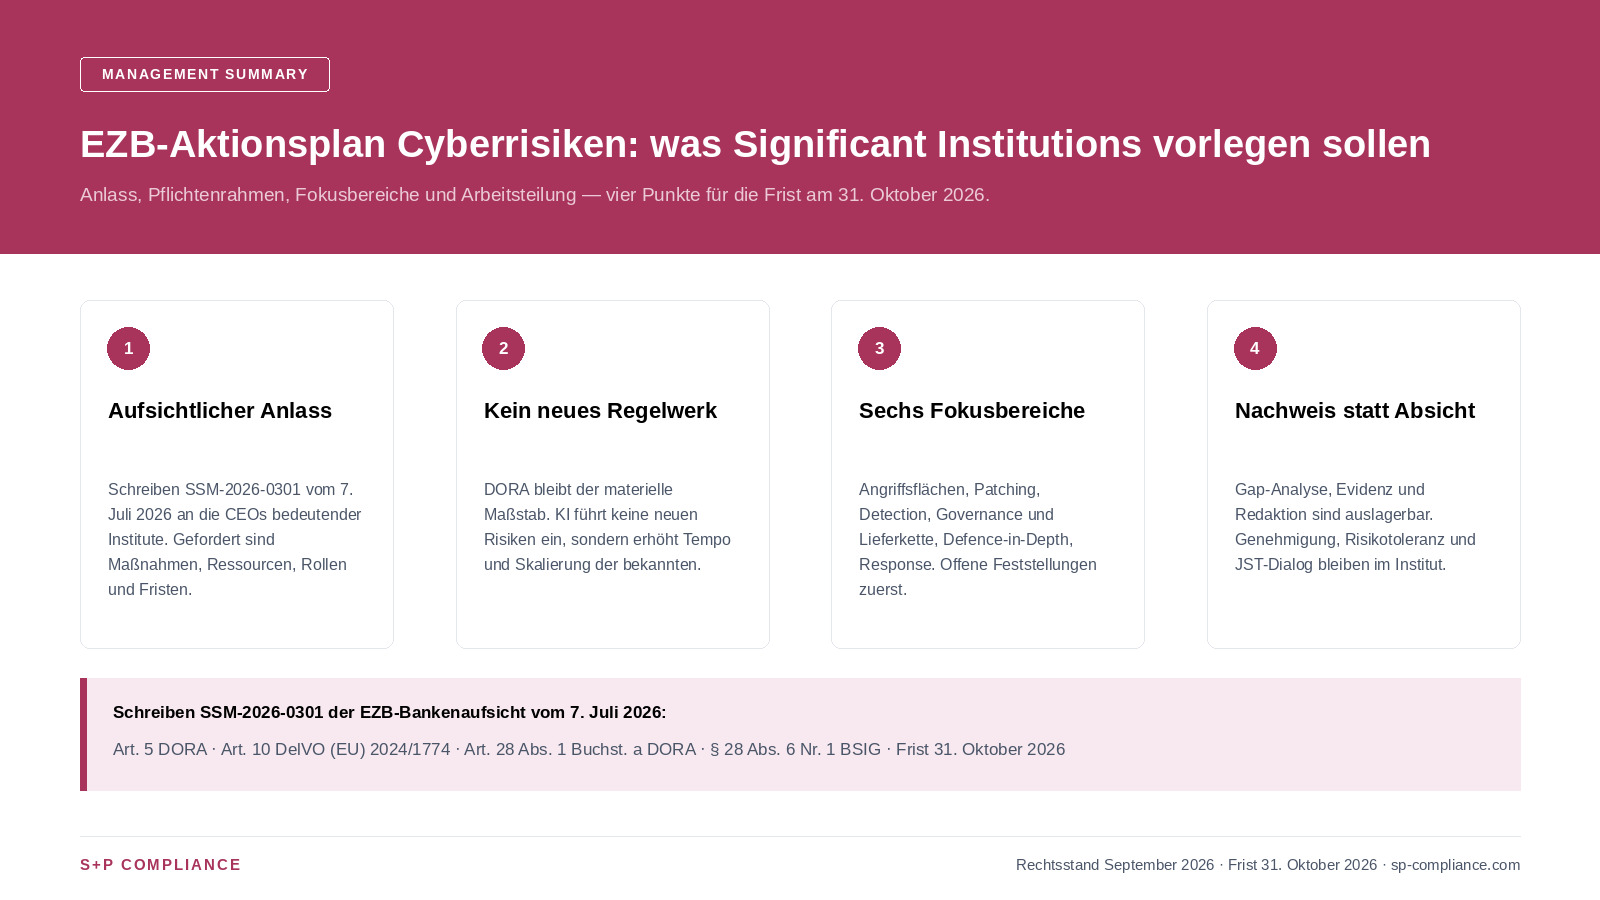
| 1. Angriffsflächen priorisiert schützen | IKT-Assets einschließlich Drittsoftware und Open-Source-Komponenten identifizieren, internetexponierte Assets minimieren und überwachen, Perimeter-Technologien vorrangig beheben | Art. 8 Abs. 1 DORA, Art. 4 DelVO (EU) 2024/1774 | Abgestimmtes Asset-Inventar, Abhängigkeitskarte, Maßnahmenregister |
| 2. Schwachstellen- und Patch-Management beschleunigen | Auf häufigeres und umfangreicheres Patchen vorbereiten, risikobasiert priorisieren, Change-Verfahren für schnelle Abhilfe ohne Verlust der Betriebsstabilität | Art. 10 DelVO (EU) 2024/1774 | Scan-Abdeckung, Aging-Auswertung, Ausnahmegenehmigungen, technische Retests |
| 3. Monitoring und Detection verbessern | Anwendungs- und Zugriffsprotokolle sowie Netzwerkverkehr stärker überwachen, besonders bei internetexponierten Anwendungen, Cloud-Repositories und kritischen internen Systemen | Art. 10 Abs. 1 DORA, Art. 12 und Art. 23 DelVO (EU) 2024/1774 | Logging-Matrix, Detection-Use-Cases, Alarm- und Reaktionskennzahlen |
| 4. Governance, Finanzierung, Awareness, Lieferkette | Angemessenheit von Budget, Personal, Werkzeugen und Change-Kapazität prüfen, Risikoappetit um Kennzahlen und Toleranzschwellen ergänzen, Vorbereitung der Dienstleister auf beschleunigte Meldung und Patch-Zyklen verstehen | Art. 5, Art. 6 Abs. 8 Buchst. b, Art. 28 und Art. 30 DORA | Beschlüsse des Leitungsorgans, Budgetplanung, Vertrags-Gap-Analyse, SLA-Reporting |
| 5. Defence-in-Depth und Modernisierung | Von überwindbaren Perimeter-Kontrollen ausgehen, Segmentierung und Zero-Trust-Grundsätze, Least Privilege, Multi-Faktor-Authentifizierung, Ersatz von Legacy- und End-of-Life-Technologien oder umfassende Kompensation | Art. 8 Abs. 7 und Art. 9 Abs. 2 DORA, Art. 13 und Art. 21 DelVO (EU) 2024/1774 | Segmentierungsnachweise, MFA-Abdeckung, Ausnahmeverzeichnis, Modernisierungsfahrplan |
| 6. Response, Recovery und Informationsaustausch | Krisenmanagement, Incident Response, Backup, Failover und Wiederherstellung regelmäßig testen, Übungen zu Zero-Day-Kompromittierung, Ransomware und Lieferkettenstörungen, vertrauenswürdige Verfahren zum Austausch sensibler Cyberinformationen | Art. 17 und Art. 24 DORA | Übungsprotokoll, Entscheidungslog, Restore-Nachweise, verfolgte Lessons Learned |