Zum Hauptinhalt springen

Complianceprüfung 2025: Top 9 Prüfungsfeststellungen und Praxistipps

Mit zunehmender Komplexität und regulatorischen Anforderungen stehen Unternehmen mehr denn je im Fokus, wenn es um Compliance geht. Die Prüfungsfeststellungen des Jahres 2024 liefern wertvolle Erkenntnisse, die als Grundlage für zukünftige Maßnahmen in 2025 dienen können. Ein besonderes Augenmerk liegt dabei auf der Umsetzung von ESG-Standards, der Digitalisierung sowie der Cybersecurity-Compliance. S+P Seminare bietet mit seinem Seminar „Update für Compliance Officer“ gezielte Schulungen, um Compliance-Verantwortliche optimal auf diese Herausforderungen vorzubereiten.

Complianceprüfung 2025: Top 9 Prüfungsfeststellungen und Praxistipps

Key facts

  • Umsetzung von ESG-Richtlinien: ESG-Standards wurden oft nur oberflächlich integriert, nachhaltige Maßnahmen sollten umfassend etabliert werden.

  • Digitalisierung der Compliance-Prozesse: Compliance-Prozesse sind häufig noch manuell, Automatisierung verbessert Effizienz und Fehlervermeidung.

  • Datenanalyse für Risikomanagement: Viele Unternehmen nutzen Daten nicht ausreichend zur Risikoerkennung, was proaktive Überwachung erschwert.

  • Schulungen für Mitarbeitende: Regelmäßige Compliance-Schulungen sind oft mangelhaft, regelmäßige Trainings fördern die Compliance-Kultur.

  • Flexibles Governance-Framework: Starre Strukturen erschweren Anpassungen, Flexibilität wird entscheidend für gesetzliche Anpassungen.

  • Cybersecurity-Compliance: Schwachstellen in der IT-Sicherheit gefährden die Datensicherheit, robuste Cybersecurity-Frameworks sind notwendig.

  • Transparenz in der Lieferkette: Lieferketten-Compliance ist oft lückenhaft, Transparenz in der Überwachung sollte erhöht werden.

  • Stakeholder-Kommunikation: Mangelhafte Kommunikation erschwert Vertrauen, proaktive Compliance-Berichterstattung schafft Transparenz.

  • Vorbildfunktion des Managements: Fehlendes Management-Engagement gefährdet die Compliance-Kultur, Führungskräfte sollten Compliance vorleben.

Die wichtigsten Prüfungsfeststellungen 2024 und ihre Relevanz für 2025

Im vergangenen Jahr zeigten Compliance-Prüfungen eine Reihe wiederkehrender Schwachstellen, die Unternehmen im Jahr 2025 gezielt adressieren müssen. Die folgenden Erkenntnisse bieten Compliance-Officern und Entscheidungsträgern klare Handlungsfelder für die kommenden Monate.

1. Mängel bei der Umsetzung von ESG-Richtlinien

In den letzten Jahren haben ESG-Standards (Environmental, Social, Governance) zunehmend an Bedeutung gewonnen. 2024 stellten Prüfer jedoch oft fest, dass die Umsetzung dieser Richtlinien in vielen Unternehmen unzureichend war. Häufig wurden Umwelt- und Sozialaspekte nur oberflächlich integriert und als notwendige Compliance-Maßnahmen verstanden, anstatt als Teil der Unternehmenswerte.

Handlungsempfehlung für 2025:
Unternehmen sollten ESG-Richtlinien ganzheitlich in ihre Governance- und Compliance-Strukturen integrieren. Dazu gehört eine umfassende Berichterstattung über klimarelevante Risiken und nachhaltiges Wirtschaften. Die Einbindung aller Mitarbeitenden in ESG-Maßnahmen fördert langfristig die Glaubwürdigkeit und stärkt das Image der Organisation.

2. Digitalisierung und Automatisierung der Compliance-Prozesse

Obwohl die digitale Transformation im Compliance-Bereich unumgänglich ist, hinken viele Unternehmen noch hinterher. 2024 waren viele Prozesse in der Compliance-Überwachung und Dokumentation weiterhin manuell und fehleranfällig.

Handlungsempfehlung für 2025:
Automatisierung und der Einsatz von KI bieten signifikante Effizienzgewinne und verbessern die Compliance-Überwachung. Das Seminar „Update für Compliance Officer“ von S+P bietet dazu wertvolle Einblicke, wie digitale Technologien Prozesse optimieren und Compliance-Risiken minimieren können.

3. Nutzung von Datenanalysen zur Risikoerkennung

Die effektive Nutzung von Datenanalysen wird immer wichtiger, um Risiken frühzeitig zu identifizieren. Prüfungsfeststellungen zeigten jedoch, dass viele Unternehmen noch keine ausreichende Datenkompetenz aufgebaut haben, um Risiken proaktiv zu überwachen.

Handlungsempfehlung für 2025:
Compliance- und Governance-Teams sollten gezielt in datenbasierte Risikomanagement-Tools investieren. Die Analyse von großen Datenmengen ermöglicht es, Compliance-Verstöße und Schwachstellen frühzeitig zu erkennen und geeignete Gegenmaßnahmen einzuleiten.

4. Schulung und Sensibilisierung der Mitarbeitenden

Eine der am häufigsten beanstandeten Schwachstellen in Compliance-Prüfungen 2024 war der Mangel an regelmäßigen Schulungen für Mitarbeitende. Oft mangelte es an Schulungsprogrammen, die aktuelle Compliance- und ethische Standards vermitteln.

Handlungsempfehlung für 2025:
Eine gut ausgebaute Schulungsstrategie ist der Schlüssel für eine starke Compliance-Kultur. Unternehmen sollten nicht nur einmalige, sondern regelmäßige und kontinuierliche Trainings anbieten. Das S+P Seminar unterstützt Compliance-Officer dabei, geeignete Schulungsmaßnahmen zu planen und die Sensibilisierung im Unternehmen zu steigern.

5. Flexibles Governance-Framework

Unternehmen stehen vor der Herausforderung, sich schnell an neue regulatorische Vorgaben anzupassen. Viele Unternehmen verfügen jedoch über starre Strukturen, die Flexibilität behindern.

Handlungsempfehlung für 2025:
Ein flexibles Governance-Framework ist unabdingbar, um dynamischen gesetzlichen Anforderungen zu entsprechen. Unternehmen sollten ihre Governance-Strukturen regelmäßig überprüfen und bei Bedarf anpassen, um schneller auf rechtliche Änderungen reagieren zu können.

6. Cybersecurity-Compliance und IT-Sicherheit

2024 wiesen Prüfungsberichte häufig auf Schwachstellen in der IT-Sicherheit hin. Cyberangriffe und Datenverluste bleiben große Bedrohungen für die Unternehmenssicherheit.

Handlungsempfehlung für 2025:
Ein robustes Cybersecurity-Framework sollte regelmäßig überprüft und aktualisiert werden. Compliance-Officer sollten eng mit IT-Teams zusammenarbeiten, um den Schutz sensibler Daten zu gewährleisten und mögliche Schwachstellen frühzeitig zu identifizieren.

7. Transparenz in der Lieferkette

In vielen Prüfungsberichten zeigte sich ein Defizit in der Transparenz der Lieferketten-Compliance. Die Einhaltung von Standards durch Partner und Zulieferer bleibt oft ungenügend kontrolliert.

Handlungsempfehlung für 2025:
Unternehmen müssen verstärkt in Systeme und Tools investieren, die eine transparente Überwachung der gesamten Lieferkette ermöglichen. Dabei hilft das Seminar von S+P Compliance-Verantwortlichen, gezielte Strategien zu entwickeln und Risikomanagement in Lieferketten zu verbessern.

8. Stakeholder-Kommunikation

Ein häufiger Kritikpunkt 2024 war die mangelhafte Kommunikation und Transparenz gegenüber Stakeholdern. Unternehmen müssen ihre Compliance-Maßnahmen klarer und verständlicher kommunizieren, um Vertrauen aufzubauen.

Handlungsempfehlung für 2025:
Proaktive und offene Kommunikation über die Compliance-Maßnahmen und Governance-Strukturen stärkt das Vertrauen der Stakeholder. Transparente Berichte, die klare Einblicke in die Compliance-Aktivitäten bieten, erhöhen die Glaubwürdigkeit des Unternehmens.

9. Vorbildfunktion des Managements

Compliance beginnt an der Spitze. Eine der größten Herausforderungen ist es, dass Führungskräfte Compliance als zentralen Unternehmenswert verinnerlichen. Fehlendes Engagement der Unternehmensleitung war 2024 eine häufige Prüfungsfeststellung.

Handlungsempfehlung für 2025:
Ein starker Fokus auf Compliance und eine Vorbildfunktion der Führungsebene fördern eine nachhaltige Compliance-Kultur im gesamten Unternehmen. S+P Seminare bietet spezifische Module zur Förderung einer positiven Compliance-Kultur, die bei der Führungsebene beginnt und das gesamte Unternehmen durchdringt.

Fazit: Erfolgreiche Compliance und Corporate Governance im Jahr 2025

Die Erfahrungen des Jahres 2024 zeigen deutlich, dass es für eine effektive Compliance- und Corporate-Governance-Strategie nicht nur auf technische Lösungen, sondern auf eine durchgängige Unternehmensphilosophie ankommt. Die Herausforderungen sind vielfältig, von ESG und Digitalisierung bis hin zu einer umfassenden Transparenz in der Lieferkette und Cybersecurity. Unternehmen, die in 2025 wettbewerbsfähig bleiben wollen, sollten diese Prüfungsfeststellungen berücksichtigen und ihre Governance-Strategien gezielt verbessern.

S+P Seminare unterstützt Unternehmen in Deutschland dabei, diese Herausforderungen zu meistern. Durch gezielte Schulungen, wie das Seminar „Update für Compliance Officer“, können Compliance-Verantwortliche aktuelle Entwicklungen verstehen und ihre Organisation auf die Anforderungen von morgen vorbereiten.

Dieses Seminar könnte dich interessieren:

S+P Seminar A01 · Compliance

Update Compliance Officer 2026/2027:
MaRisk, DORA, ESG und AI Act

Ein Tag. Drei Werkzeuge für deine Compliance-Funktion.

Welche Neuerungen musst du für dein Haus jetzt umsetzen, welche Fristen gelten und wer entscheidet? Du ordnest Governance-, ESG-, DORA- und KI-Anforderungen ein und arbeitest mit Verantwortlichkeitsmatrix, DORA-Drittparteien-Check und KI-Freigabeprüfung.

Governance-, ESG-, DORA- und KI-Anforderungen einordnen – mit Verantwortlichkeitsmatrix, DORA-Drittparteien-Check und KI-Freigabeprüfung.

Für

  • Compliance Officer
  • Geschäfts­leitung & C-Level
  • Recht & Governance
  • Live-Online
  • Mit Praxisfällen
  • Update 2027

Dein Seminartag

09.15 bis 17.00 Uhr · Online

930 €

Online

zzgl. gesetzl. MwSt. · ab 2 Personen aus einem Unternehmen 10 % Nachlass für alle

Ein Klick auf dein Wunschdatum führt direkt zur Buchung. Inklusive Teilnahmezertifikat & Digital Badge.

  1. 01 Governance und neue CO-Rolle Verantwortung dokumentieren, Rolle gegenüber dem Leitungsorgan klären. Inhalte ansehen Block 01 Individuelle Erklärungen nach CRD VI 9. MaRisk-Novelle und ESG-Risikoplan Compliance im Neue-Produkte-Prozess Zum Programm
  2. 02 Digitale Resilienz nach DORA IKT-Drittparteien steuern, Verträge nachschärfen. Inhalte ansehen Block 02 Nationale DORA-Erweiterung ab 2027 Prüfrechte und Exit-Strategie Ablösung der BAIT Zum Programm
  3. 03 KI-Governance und Entscheidungen KI-Tools einstufen und Freigaben begründen. Inhalte ansehen Block 03 AI-Act-Fristen nach dem Omnibus Compliance by Design im Sprint Rechtsprüfung und Ermessen trennen Zum Programm
1 Seminartag
Kompakt und praxisnah
6,0 Zeitstunden
Fachliche Weiterbildung
S+P Tool Box
Leitfäden, Vorlagen und Checklisten
Zertifikat & Badge
Teilnahme dokumentieren

Das ausführliche Programm

Ein Seminartag,
drei Themenblöcke

  1. 01

    EBA-Governance, MaRisk und ESG: deine erweiterte Rolle

    CRD VI, BRUBEG und die 9. MaRisk-Novelle konkretisieren Verantwortlichkeiten, Dokumentation und Überwachung. Du ordnest ein, welche Aufgaben die Compliance-Funktion wahrnimmt und welche Verantwortung bei Geschäftsleitung und Aufsichtsorgan verbleibt. Dein Werkzeug: die Verantwortlichkeitsmatrix.

    • Individuelle Erklärungen und Zuständigkeitsübersicht nach Art. 88 Abs. 3 CRD, § 25c Abs. 4a Nr. 8 KWG und AT 5 MaRisk einordnen und für die jeweils erfassten Personen vorbereiten
    • EBA-Leitlinien zur internen Governance und den Stand ihrer Überarbeitung einordnen: geltende Vorgaben von vorgeschlagenen Änderungen trennen, insbesondere bei Interessenkonflikten, Unabhängigkeit der Kontrollfunktionen und ESG-Risiken
    • 9. MaRisk-Novelle: Größenklassen, Modul AT 3.2 zur Verantwortung des Aufsichtsorgans, Abgrenzung zu DORA
    • ESG-Risikoplan nach § 26d KWG und EBA-Leitlinien zum Management von ESG-Risiken in Risikoanalyse und Governance verankern
    • Greenwashing-Risiken in Produktfreigabe und Vertrieb erkennen
    • Compliance als Beraterin des Leitungsorgans: Berichtswege und Eskalation festlegen
    • Umsetzungskontrolle im Neue-Produkte-Prozess (NPAP) mit Stellungnahme der Compliance-Funktion
    • Speak-up-Kultur und interne Meldestelle nach HinSchG mit dem IKS verbinden
  2. 02

    Digitale Resilienz nach DORA: IKT-Drittparteien steuern

    DORA verankert IKT-Risiken in Governance und Kontrollprozessen – mit konkreten Pflichten für Register, Verträge und Exit. Dein Werkzeug: der DORA-Drittparteien-Check.

    • Verantwortung des Leitungsorgans für das IKT-Risikomanagement nach Art. 5 DORA
    • Informationsregister nach Art. 28 Abs. 3 DORA aufbauen und mit den Auslagerungen nach AT 9 MaRisk abgleichen
    • Ausblick: die finalen EBA-Leitlinien EBA/GL/2026/09 zu Drittparteienrisiken bei Nicht-IKT-Dienstleistungen von DORA abgrenzen; Veröffentlichung, Anwendungsbeginn und Übergangsregeln getrennt betrachten
    • Vertragsprüfung nach Art. 30 DORA: allgemeine Mindestinhalte nach Abs. 2 und zusätzliche Anforderungen für IKT-Dienstleistungen zur Unterstützung kritischer oder wichtiger Funktionen nach Abs. 3 unterscheiden
    • Exit-Strategien für IKT-Dienstleistungen, die kritische oder wichtige Funktionen unterstützen (Art. 28 Abs. 8 DORA)
    • Vollständige Aufhebung der BAIT zum 31.12.2026 und nationale DORA-Erweiterung nach § 1a Abs. 2a und § 65a Abs. 3 KWG mit abgestuften Anforderungen
    • Meldung schwerwiegender IKT-bezogener Vorfälle nach Art. 19 DORA in die Kontrollprozesse einbinden
    • Kontrollrolle der Compliance gegenüber IT und Informationssicherheit klar abgrenzen
    • Fünf DORA-Musterklauseln als Ausgangspunkt für die Prüfung von Cloud- und Auslagerungsverträgen nutzen
  3. 03

    KI-Governance und Entscheidungen unter Unsicherheit

    Der AI Act gilt in Stufen. Du brauchst eine klare Freigabelogik, bevor ein KI-Tool in einen Kundenprozess geht. Dein Werkzeug: die KI-Freigabeprüfung.

    • Fristen nach der Änderungsverordnung (EU) 2026/1744 einordnen: was bereits gilt und was ab 02.12.2027 folgt
    • KI-Systeme einstufen: verbotene Praktiken, Hochrisiko nach Anhang III, Transparenzpflichten nach Art. 50 KI-VO
    • Maßnahmen zur KI-Kompetenz nach Art. 4 KI-VO für Fachbereiche und Belegschaft organisieren
    • Generative KI im Kundenservice: Rolle als Anbieter oder Betreiber klären und Pflichten ableiten
    • Compliance by Design: Prüfschritte und OKRs in die Sprint-Planung agiler Teams integrieren
    • Rechtliche Zulässigkeitsprüfung und unternehmerische Ermessensentscheidung trennen: Compliance-Stellungnahme, Entscheidungszuständigkeit und Dokumentation klären; die Business Judgment Rule nach § 93 Abs. 1 Satz 2 AktG im jeweiligen Organ- und Rechtsformkontext einordnen
    • Zuständigkeiten für KI-Systeme und Cyber-Resilienz in der Governance festlegen, bevor ein Vorfall eintritt
    • Digitalkompetenz im Leitungsorgan: Tech-Risiken verständlich berichten und Kompetenz einfordern

Für wen

Compliance Officer, Geschäftsleitung und C-Level in Banken, Versicherern, Wertpapierinstituten und Zahlungsdienstleistern sowie Jurist:innen aus Governance und Interner Kontrolle. Der Governance- und ESG-Schwerpunkt behandelt insbesondere den bankaufsichtlichen Rahmen nach CRD, KWG und MaRisk; für Versicherer, Wertpapierinstitute und Zahlungsdienstleister werden die einschlägigen Regelwerke und Abweichungen kenntlich gemacht. DORA und AI Act werden nach Unternehmenstyp, Tätigkeit und Rolle eingeordnet – nicht jede Pflicht gilt für jedes Finanzunternehmen.

Was mitbringen

Eine aktuelle Frage aus deinem Haus – etwa einen offenen IKT-Vertrag, eine anstehende KI-Freigabe oder die Gap-Analyse zur MaRisk. Die Fälle im Seminar lassen sich darauf übertragen.

Aktueller Stand

Jeder Termin arbeitet mit dem am Seminartag geltenden Stand – EBA-Leitlinien, BaFin-Rundschreiben und KI-Fristen werden laufend fortgeschrieben.

Regulatorisches Update · Stand 05.10.2026

Was sich für deine Compliance-Funktion konkret ändert.

Fünf relevante Änderungen für Governance, IKT-Steuerung, Risikomanagement und KI-Einsatz – im Seminar eingeordnet, mit klarer Trennung von bisheriger und neuer Regelung.

Bisherige und neue Regelung im Vergleich
Bisherige Regelung Neue Regelung
DORA statt BAITDie BAIT konkretisierten als BaFin-Rundschreiben die IT-Anforderungen an Banken. Seit Ablauf des 16.01.2025 sind DORA-pflichtige Institute aus ihrem Anwenderkreis ausgenommen; KAIT, VAIT und ZAIT sind seitdem aufgehoben. Ab 01.01.2027Mit Ablauf des 31.12.2026 hebt die BaFin die BAIT vollständig auf. Für die national zusätzlich erfassten Institute ist § 1a Abs. 2a in Verbindung mit § 65a Abs. 3 KWG maßgeblich. Ab 01.01.2027 gilt für sie insbesondere der vereinfachte IKT-Risikomanagementrahmen nach Art. 16 VO (EU) 2022/2554 (DORA); das Vorfallmeldewesen nach Kapitel III ist bereits seit 17.01.2025 anzuwenden. Bedrohungsgeleitete Penetrationstests nach Art. 26 und 27 DORA sind ausgenommen. Für Kleinstunternehmen im Sinne von Art. 3 Nr. 60 DORA innerhalb dieses national erweiterten Anwenderkreises gelten außerdem die Anforderungen nach Art. 28 bis 30 nicht. Informationsregister, Vertragsanforderungen und Exit-Strategien sind daher anhand des konkreten Anwendungsbereichs zu prüfen.
MaRisk: 9. NovelleMaßgeblich war das Rundschreiben 06/2024 (BA) vom 29.05.2024 (8. Novelle) zur Konkretisierung von § 25a KWG. Die Auslagerungsregeln in AT 9 erfassten auch IKT-Dienstleistungen. Seit 30.06.2026Das Rundschreiben 06/2026 (BA) staffelt die Anforderungen nach Größenklassen, führt mit AT 3.2 ein eigenes Modul zur Verantwortung des Aufsichtsorgans ein und verschlankt AT 7.2 an der Schnittstelle zu DORA. IKT-Dienstleistungen, die unter DORA fallen, sind nicht mehr Gegenstand von AT 9. Die Neufassung gilt seit ihrer Veröffentlichung; für zusätzlich entstehende Anforderungen gilt grundsätzlich eine Umsetzungsfrist bis zum 01.01.2027. Die stärkere Prinzipienorientierung bedeutet keine allgemeine Absenkung des Anforderungsniveaus.
CRD VI: Governance und ESG im KWGDie RL 2013/36/EU (CRD) und das KWG regelten die Geschäftsorganisation ohne gesetzlich vorgeschriebenen ESG-Risikoplan; Erwartungen zu ESG-Risiken standen vor allem in MaRisk und Aufsichtsleitlinien. Seit 01.04.2026Das BRUBEG (BGBl. 2026 I Nr. 81 vom 30.03.2026) setzt die RL (EU) 2024/1619 um. Die erfassten Institute integrieren ESG-Risiken nach §§ 26c und 26d KWG in Strategie und Risikomanagement und erstellen einen ESG-Risikoplan. Für kleine und nicht komplexe Institute sowie die nach § 26d Abs. 1 Satz 3 KWG vergleichbaren Institute beginnt die Planpflicht nach § 64c Abs. 3 KWG erst am 11.01.2027; für sie gelten zudem besondere Erleichterungen bei Zielen, Kennzahlen und Verfahren, und bis zum 31.12.2029 können sie den Plan auf finanzielle Risiken im Zusammenhang mit Umweltrisiken, insbesondere Klimarisiken, beschränken. Art. 88 Abs. 3 CRD, in Deutschland § 25c Abs. 4a Nr. 8 KWG, verlangt individuelle Erklärungen zu Rollen und Pflichten sowie eine Zuständigkeitsübersicht; die EBA hat die Revision ihrer Leitlinien zur internen Governance (EBA/GL/2021/05) dazu vom 07.08. bis 07.11.2025 konsultiert.
EBA-Leitlinien zu ESG-RisikenFür das Management von ESG-Risiken gab es keine europaweit einheitlichen Mindestanforderungen an Verfahren, Kennzahlen und Pläne der Institute. Seit 11.01.2026 · gestaffelte FristenDie EBA-Leitlinien zum Management von ESG-Risiken (EBA/GL/2025/01) gelten seit 11.01.2026; für kleine und nicht komplexe Institute spätestens ab 11.01.2027. Ab 11.01.2027 gelten zudem die überarbeiteten EBA-Leitlinien zur Produktüberwachung und -steuerung (POG) mit ausdrücklichen Anforderungen gegen Greenwashing bei ESG-Bankprodukten für Verbraucher.
EU AI Act: Fristen und KI-KompetenzHochrisiko-KI-Systeme nach Anhang III, etwa zur Kreditwürdigkeitsprüfung, sollten ab 02.08.2026 alle Anforderungen erfüllen. Art. 4 VO (EU) 2024/1689 verlangte seit 02.02.2025 Maßnahmen für ein ausreichendes Maß an KI-Kompetenz. Seit 27.07.2026Die VO (EU) 2026/1744 (Digital Omnibus on AI) verschiebt die Pflichten für Hochrisiko-KI nach Anhang III auf 02.12.2027 und für KI in Produkten nach Anhang I auf 02.08.2028. Art. 4 bleibt eine Pflicht für Anbieter und Betreiber, schreibt aber kein bestimmtes Kompetenzniveau mehr vor. Die Transparenzpflichten nach Art. 50 gelten seit 02.08.2026.

Dein Praxistransfer: Prüfe, welche DORA-Anforderungen für dein Institut bereits gelten und welche nach § 1a Abs. 2a und § 65a Abs. 3 KWG ab 01.01.2027 hinzukommen, gleiche Informationsregister und AT-9-Auslagerungen ab, entwirf die individuellen Erklärungen für Leitungsorgan und Schlüsselfunktionen und lege fest, welche KI-Tools vor dem Go-live eine Compliance-Freigabe durchlaufen.

Praxiswerkstatt

Wie entscheidest du,
wenn der Standardfall endet?

Drei Fallstudien aus Bank, Versicherung und Zahlungsverkehr ziehen sich durch den Seminartag. An ihnen erarbeitest du Verantwortlichkeitsmatrix, DORA-Drittparteien-Check und KI-Freigabeprüfung.

Fall 01 · Governance

Kontroll­funktionen hängen am Vertrieb.

Bei einer mittelständischen Privatbank sind Compliance und Risikocontrolling historisch eng mit dem Vertrieb verflochten. Die Aufsicht fragt, wie das Leitungsorgan die Kontrollfunktionen wirksam überwacht.

Deine Aufgabe: Belege die Unabhängigkeit der Kontrollfunktionen, ordne Zuständigkeiten neu und halte sie in deiner Verantwortlichkeitsmatrix mit individuellen Erklärungen fest.

Fall 02 · DORA

Der Cloud-Anbieter verweigert Prüfrechte.

Ein DORA-pflichtiger Versicherer bezieht für eine kritische oder wichtige Funktion ein cloudbasiertes Kernsystem. Die Altverträge decken die Anforderungen aus Art. 28 und 30 DORA nicht ab, der Anbieter lehnt Prüfrechte und Exit-Regeln zunächst ab.

Deine Aufgabe: Bestimme die einschlägigen Anforderungen nach Art. 28 und 30 DORA, dokumentiere die Vertragslücken in deinem DORA-Drittparteien-Check und bereite Nachverhandlung, Eskalation und gegebenenfalls eine Ausstiegsentscheidung vor. Verbindliche Mindestanforderungen stehen nicht zur freien Disposition; dokumentiere zugleich zulässige Formen ihrer risikogerechten Umsetzung.

Fall 03 · KI-Governance

Das Go-live steht, die Prüfung fehlt.

Ein Zahlungsdienstleister will ein generatives KI-Tool im Kundenservice einführen. Das Team arbeitet in Sprints, die Compliance-Prüfung kommt erst am Ende und blockiert den Termin. Die Einstufung nach AI Act ist offen.

Deine Aufgabe: Kläre zuerst die Einstufung des KI-Systems, die geltenden rechtlichen Anforderungen und die zuständige Entscheidungsinstanz. Dokumentiere Compliance-Stellungnahme und offene Prüfpunkte in deiner KI-Freigabeprüfung und bereite eine Entscheidung über Freigabe, Auflagen oder Stopp vor – unternehmerisches Ermessen besteht nur innerhalb des rechtlich zulässigen Rahmens.

Dein Ergebnis

Was du an einem Tag erreichst

  1. 01 Verantwortlichkeits­matrix

    Du entwirfst individuelle Erklärungen für Geschäftsleiter und die unmittelbar nachgelagerte Führungsebene einschließlich der Inhaber von Schlüsselfunktionen und bildest Verantwortlichkeiten und Berichtslinien in einer konsistenten Übersicht ab, die auch die Aufgaben des Aufsichtsorgans berücksichtigt.

  2. 02 DORA-Drittparteien-Check

    Du prüfst IKT-Verträge auf Prüfrechte, Kündigung und Exit und gleichst sie mit dem Informationsregister ab.

  3. 03 KI-Freigabe­prüfung

    Du stufst ein KI-Tool nach AI Act ein und bereitest die Entscheidung der zuständigen Stelle mit Compliance-Stellungnahme vor.

  4. 04 MaRisk und ESG

    Du überträgst die 9. MaRisk-Novelle und den ESG-Risikoplan in eine Gap-Analyse für dein Institut.

  5. 05 Rolle

    Du legst Berichtswege zum Leitungsorgan und deine Stellungnahme im Neue-Produkte-Prozess fest.

  6. 06 Nachweis

    Du erhältst das S+P Teilnahmezertifikat mit dokumentierten Inhalten und 6,0 Zeitstunden sowie das Digital Badge.

Selbsteinschätzung

Wie belastbar ist
deine Compliance-Funktion heute?

Beantworte die Fragen bezogen auf die für dein Unternehmen geltenden Anforderungen. KWG- und MaRisk-Fragen sind nicht ohne Weiteres auf Versicherer, Zahlungsdienstleister oder sämtliche Wertpapierinstitute übertragbar.

Im Seminarpreis enthalten

Direkt anwenden. Aktuell bleiben.

Dein Seminar wirkt über den Veranstaltungstag hinaus: mit der S+P Tool Box für deine Compliance-Praxis und S+P C.O.R.E. für regelmäßige Updates zu den Themen, die deine Compliance-Funktion im Jahresverlauf treffen.

Vom Seminarwissen zur praktischen Anwendung.

01 · Direkt anwenden

S+P Tool Box

Dein Werkzeugkasten für die Compliance-Funktion.

Nutze die Seminarinhalte direkt in deinem Arbeitsalltag. Die Tool Box ist ohne Aufpreis im Seminarpreis enthalten und unterstützt deine drei Werkzeuge: Verantwortlichkeitsmatrix, DORA-Drittparteien-Check und KI-Freigabeprüfung.

  • Verantwortlichkeits­matrix: Leitfaden EBA-Governance mit Muster für individuelle Erklärungen, Zuständigkeitsübersicht und Muster-Stellungnahme der Compliance-Funktion im Neue-Produkte-Prozess.
  • DORA-Drittparteien-Check: Vorlage für Dienstleister-Reviews, fünf DORA-Musterklauseln für IKT-Verträge und Prüfpunkte zu Informationsregister und Exit-Strategie.
  • KI-Freigabe­prüfung: Checkliste zur Einstufung nach AI Act und das S+P EU AI Act Set-Up Package mit Policies, Registern und dem AI Ethics & Risk Review Template.
  • Checklisten und Vorträge: MaRisk-Self-Assessment, Checkliste ESG-Risiken und Greenwashing sowie alle Vorträge als PDF.

Dein Vorteil Du beginnst mit konkreten Arbeitshilfen und passt sie an Größe, Geschäftsmodell und Governance-Struktur deines Hauses an.

S+P Tool Box entdecken

02 · Aktuell bleiben

S+P C.O.R.E.

Dein Update. Dein Austausch. Dein nächster Impuls.

Aufsichtsanforderungen an die Compliance-Funktion ändern sich laufend. Mit S+P C.O.R.E. ordnest du aktuelle Entwicklungen ein und diskutierst praktische Umsetzungsfragen mit Fachverantwortlichen und Experten. Mit deiner Buchung bist du unbefristet und kostenfrei dabei – mit einem Update pro Quartal.

Quartalsweise Updates: S+P C.O.R.E. verbindet aktuelle regulatorische Themen mit Umsetzungsfragen und Erfahrungsaustausch. Die konkreten Inhalte, Termine und Teilnahmebedingungen findest du im jeweils veröffentlichten Programm für deine Zielgruppe.

Dein Vorteil Du bleibst auch nach dem Seminar mit aktuellen Compliance-Themen und dem S+P Expertennetzwerk verbunden.

S+P C.O.R.E. entdecken

Bei jeder Buchung enthalten: unbefristet und kostenfrei, ein Update pro Quartal. Zu jedem Update-Event meldest du dich kurz an – so können wir das Update auf Teilnehmerzahl und Branchen abstimmen.

Compliance Anforderungen in die Praxis übertragen.
Optimization Prozesse und Strukturen weiterentwickeln.
Regulatory Regulatorische Entwicklungen einordnen.
Exchange Erfahrungen teilen und Fragen diskutieren.

Dein Teilnahmenachweis

S+P Teilnahme­zertifikat
mit dokumentierten Inhalten

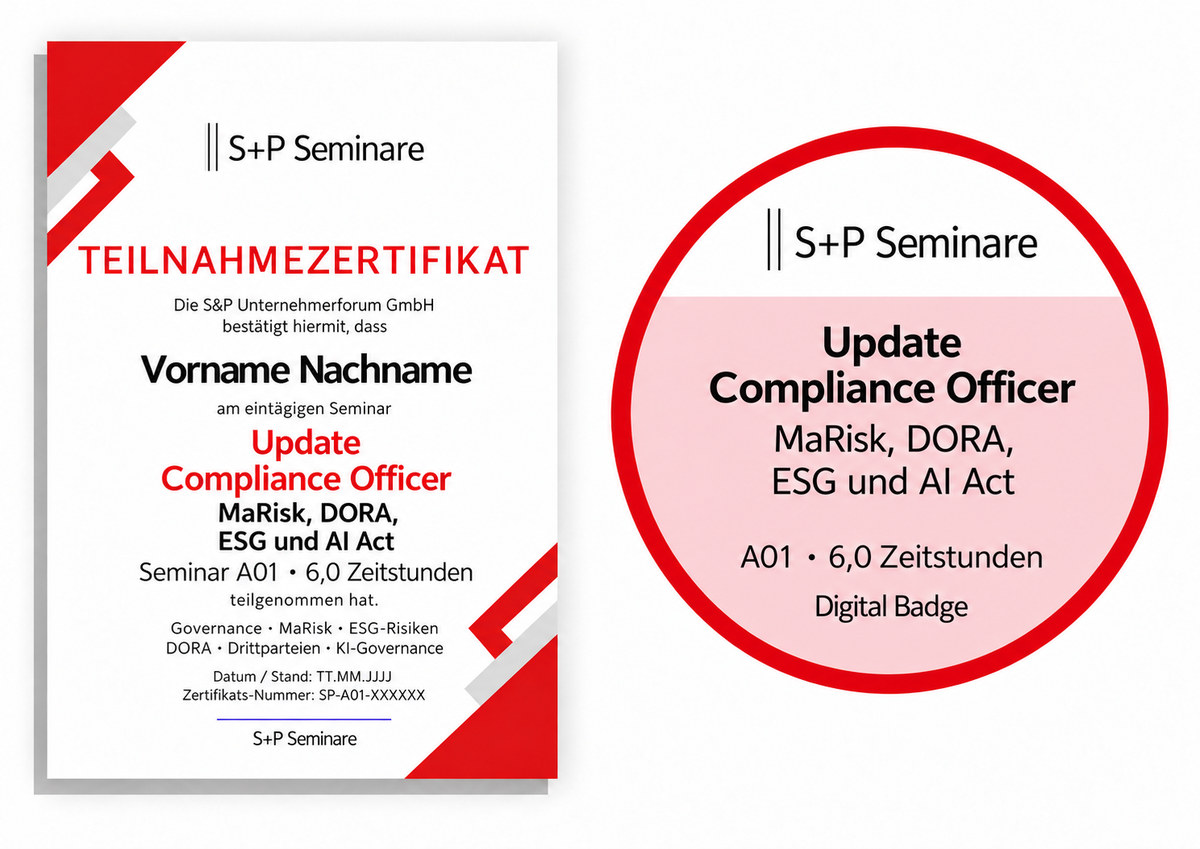
Musterzertifikat und Digital Badge des S+P Seminars A01 Update Compliance Officer

Zeig, was in dir steckt.

Nach dem Seminartag bekommst du deinen Nachweis digital – dort einsetzbar, wo er gesehen wird: im LinkedIn-Profil, im Lebenslauf und gegenüber Vorstand und Arbeitgeber.

  • S+P Teilnahmezertifikat mit Inhalt, Umfang und Stand
  • Digital Badge für Profil, Lebenslauf und Personalakte
  • 6,0 Zeitstunden als Fortbildungsnachweis ausgewiesen

Das steht auf deinem Teilnahme­zertifikat

Umfang
6,0 Zeitstunden
Netto-Unterrichtszeit gemäß strukturierter Seminarplanung.
Inhalte I
Governance · MaRisk · ESG
Individuelle Erklärungen nach CRD VI, 9. MaRisk-Novelle, ESG-Risikoplan und Greenwashing-Risiken.
Inhalte II
DORA · AI Act
IKT-Drittparteien, Informationsregister und Verträge sowie Einstufung und Freigabe von KI-Systemen.
Stand
Seminartag
Das Zertifikat weist den Rechtsstand aus, mit dem am jeweiligen Termin gearbeitet wurde.

Über den Referenten

Achim Schulz

Porträt von Achim Schulz

Geschäftsführer der S+P Unternehmerforum & der S+P Compliance

  • Compliance Officer
  • Single Officer
  • Geldwäsche­beauftragter (ausgelagert)

Achim Schulz ist selbst als Compliance Officer und Single Officer für Banken, Wertpapierinstitute und weitere BaFin-regulierte Institute bestellt. Über S+P Compliance verantwortet er als Auslagerungsdienstleister die ausgelagerte Geldwäsche-Beauftragten-Funktion in der Praxis. Er übersetzt Anforderungen aus MaRisk und DORA in klare Delegations- und Kontrollstrukturen – genau dieses Praxis- und Prüfungswissen fließt direkt in das Seminar ein.

LinkedIn-Profil  ·  Redaktion & Experten

Termine und Buchung

Alle Termine
für das Seminar A01

Ort S+P Seminare Datum
Online A01 - Update Compliance Officer 2027: Haftung & neue Gesetze Jetzt buchen

Frage zu Termin, Rechnung oder Anmeldung für mehrere Personen?

Schreib uns – die Antwort kommt in der Regel am nächsten Werktag. Meldest du dich mit mindestens zwei Personen aus einem Unternehmen an, erhalten alle Teilnehmenden 10 % Nachlass; für ein ganzes Compliance-Team ist eine Inhouse-Schulung meist wirtschaftlicher.

Erfahrungen von Teilnehmenden

Was Teilnehmende über S+P Seminare sagen

Unabhängige Bewertungen zu unseren Seminaren findest du auf zwei Bewertungsportalen.

Hinweis zu Bewertungen: Über die verlinkten Profile gelangst du zu Bewertungen auf ProvenExpert und Trustpilot. Informationen zu den jeweiligen Verfahren zur Prüfung von Bewertungen findest du auf den Portalen.

Fragen

Häufig
gefragt

Etwas offen geblieben? Schreib uns – Antwort in der Regel am nächsten Werktag.

Nächster Schritt

Ordne die Neuerungen ein.
Steuere mit klarer Verantwortung.

Melde dich jetzt an und nimm Verantwortlichkeitsmatrix, DORA-Drittparteien-Check und KI-Freigabeprüfung direkt in deinen Arbeitsalltag mit. Ein Tag live online, 6,0 Zeitstunden, S+P Teilnahmezertifikat und Digital Badge, Tool Box und unbefristet kostenfreies C.O.R.E. Update inklusive.

Seminar A01

930 €
Online

zzgl. gesetzlicher MwSt. · 1 Tag · Online

Ganzes Compliance-Team schulen? Inhouse-Angebot anfordern  ·  Alle Seminare im Themenfeld: Compliance-Seminare  ·  Mehr Tiefe gewünscht: Lehrgang Compliance Officer
